Windowsが起動5分後・ネット接続中にフリーズする原因|Secure-Boot-Updateタスクと古いBIOSの対処【2026年版】
本記事にはアフィリエイト広告(Amazon・楽天市場等)のリンクが含まれています。
固まる時刻とタスクの実行時刻を照合して切り分ける
Windowsを起動して5分ほど経つと、マウスもキーボードも受け付けなくなり電源ボタン長押しでしか戻らない。そんな報告が2026年1月ごろから海外のMicrosoft公式Q&AやDellのコミュニティに相次いでいます。ネットを切っておくと固まらないという声が多く、「ネットにつなぐとPCが固まる」不具合として話題になりました。
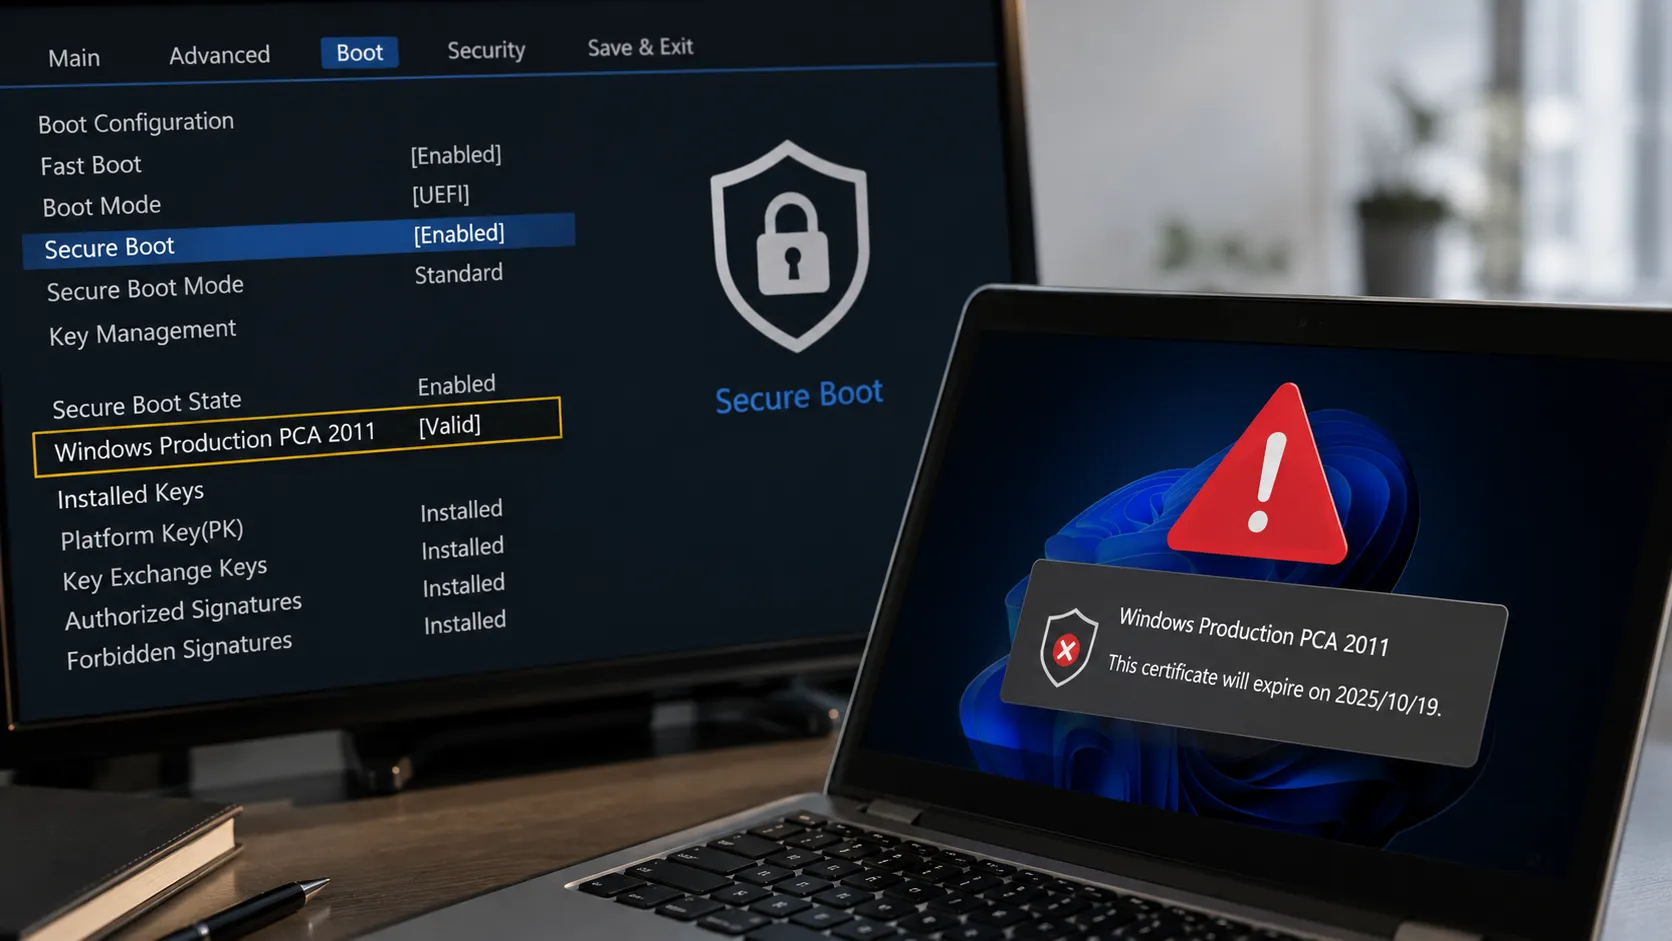
フリーズの時刻と重なっているのは、Windowsの定期タスク「Secure-Boot-Update」です。起動の5分後と、その後12時間ごとに実行され、Secure Boot(起動時に不正なプログラムを読み込ませないUEFIの仕組み)の証明書を2011年版から2023年版へ書き換えます。報告の多くは2019年以前に発売されたPCで、BIOSを更新して直った例と、タスクを止めて回避した例の両方があります。
タスクを止めればフリーズは収まりますが、Microsoftはこのタスクを有効のままにするよう明記しています。止めた場合に何を失うのか、ゲームで必要なSecure Bootの要件はどうなるのかまで含めて、どの順番で手を打つかを解説します。
目次
症状起動5分後と12時間ごとに固まるのが特徴
このフリーズは、固まるまでの時間がほぼ一定なのが最大の特徴です。ゲーム中に負荷が上がったときではなく、デスクトップで何もしていなくても起動から5分前後で固まります。
起動から数分(多くは5分前後)で完全に固まり毎回ほぼ同じ時間になる、一度しのげばその後はしばらく動く、起動から約12時間後にまた固まる(朝8時に起動したPCなら夜8時過ぎ)、セーフモードでは固まらない。3つ以上当てはまれば、次の節の確認手順に進んでください。
報告されている機種は、DellのXPS 8700・XPS 8910、Alienware 15 R2、2014年購入のInspironデスクトップ、MedionのPCなど、いずれも発売から10年前後のもので、CPUはIntel第4世代(Haswell)から第6世代(Skylake)のCore iシリーズが中心です。Windows 10のESU(有償の延長セキュリティ更新)環境だけでなく、Windows 11でも起きています。
報告が出始めたのは、Windows 10のESU向け月例更新KB5073724(2026年1月13日配信、日本時間では14日)のあとからです。更新そのものではなく、更新をきっかけに動き始めたタスクが固まる引き金になっている点に注意してください。
| 報告時期 | 機種・OS | 報告内容 |
|---|---|---|
| 2026年3月 | Windows 10のPC(Wi-Fi接続) | 起動後5分10秒前後で固まる。最初の6分間ネットを切ると固まらない。タスク無効化で解消 |
| 2026年3月 | Medion製とみられるPC・Windows 10 | 2026年1月のESU更新以降、0時前後と12時前後に固まる。ネット未接続なら1日動く |
| 2026年5月 | Alienware 15 R2・Windows 10 | 起動5分後に固まる。タスク無効化で解消。Dellは新証明書入りBIOSを出さない機種 |
| 2026年6月 | XPS 8910・Windows 10→11 | 6月の月例更新後に固まるようになり、Windows 11をクリーンインストールしても再発。タスク無効化で解消 |
| 2026年7月 | 2014年購入のInspiron・Windows 10 | 2019年版の未適用BIOSを入れ、タスクを有効に戻しても固まらなくなった |
出典:Microsoft Q&A「Windows 10 freezes every time 5 minutes after startup」・Ten Forums「January 2026 ESU KB5073724 Windows freezes after 4-5 minutes」・Dell Community「XPS 8910 and the nightmare of June 2026 secure boot update」・Microsoft Q&A「Windows 10 locks up after 5 minutes after install」(いずれも2026年9月28日確認)
原因Secure-Boot-Updateタスクが証明書を書き換えるタイミングで固まる
Secure-Boot-Updateは、Windowsに標準で入っているタスクスケジューラのタスクです。場所は「タスク スケジューラ ライブラリ > Microsoft > Windows > PI」で、Microsoftが公開しているタスク定義では、起動をきっかけに5分遅れて実行し、以後12時間ごとに繰り返す設定になっています。起動5分後と約12時間おきという、報告されている固まるタイミングと一致します。
このタスクの仕事は、UEFIファームウェア(マザーボード上のBIOS)が持つSecure Bootの証明書を、2023年版へ差し替えることです。2011年に発行された証明書が2026年6月から10月にかけて順に失効するため、Windowsは月例更新で新しい証明書を配り、このタスクがファームウェアへ書き込みます。
ネット接続との関係は、はっきりしていません。Microsoftが公開しているタスク定義には、ネット接続を実行条件にする設定がありません。一方でネットを切ると固まらないという報告は複数あり、逆にネットを切っても固まったという報告もあります。ネットを切る方法は確実な回避策ではないと考えてください。
2026年9月28日時点で、MicrosoftのWindows 10 22H2とWindows 11 25H2の既知の問題(リリース正常性ページ)に、このフリーズは掲載されていません。
出典:Microsoftサポート「Secure Boot troubleshooting guide」・Microsoftサポート「Sample Enable-SecureBootUpdateTask.ps1 script」・Dellサポート「Microsoft 2011 Secure Boot Certificates Expiration for Out of Scope Platforms for BIOS Updates」(いずれも2026年9月28日確認)
確認自分のPCが該当するか確かめる手順
固まる前の5分間で確認できるよう、作業はPowerShell(管理者)とイベントビューアーでまとめて行います。固まってしまった場合は、ネットを切った状態で起動し直すと作業時間を稼げることがあります(確実ではありません)。イベントビューアーでの確認だけなら、固まらないと報告されているセーフモードでも行えます。
- 固まった時刻をメモし、起動からの経過時間を確認します。5分前後で毎回ほぼ同じなら可能性が高まります。
- 管理者として開いたPowerShellで、タスクの状態と前回の実行時刻を表示します。前回の実行時刻がフリーズの直前なら、タスクとの重なりを確認できます。
- レジストリのAvailableUpdatesとUEFICA2023Statusを読み、証明書の更新がどこまで進んでいるかを見ます。
- イベントビューアーで「Windows ログ > システム」を開き、ソースが「TPM-WMI」のイベントをフリーズ前後の時刻で探します。
手順2のコマンドは次のとおりです。「前回の実行時刻」と「状態」の行を見ます。
schtasks /Query /TN "\Microsoft\Windows\PI\Secure-Boot-Update" /FO LIST /V手順3のコマンドは次のとおりです。値が出ない、AvailableUpdatesが0になっている、またはUEFICA2023StatusがNotStartedの場合は、まだ更新処理が始まっていません。
Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot" -Name AvailableUpdates
Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing" -Name UEFICA2023StatusAvailableUpdatesは、残っている作業をビットで表した値です。表示は10進数なので、16進数に直して下の表と見比べてください(PowerShellなら'{0:X}' -f 値で変換できます)。
| AvailableUpdates | 状態 | 読み取れること |
|---|---|---|
| 0x5944 | 開始前 | すべての作業が残っている。最初の書き込み(DBへのWindows UEFI CA 2023追加)で固まっている可能性 |
| 0x5904など途中の値 | 処理中 | 一部の書き込みは済んでいる。何度実行しても値が変わらないなら、そこで止まっている |
| 0x4004 | KEKで停止 | メーカー署名付きの鍵(KEK)が用意されていない機種で起きやすい |
| 0x4000 | 完了 | 必要な更新はすべて済んでいる。固まる原因は別にある可能性が高い |
イベントIDは次の4つを押さえれば十分です。1795はファームウェアが書き込み時にエラーを返した記録で、BIOS更新の必要性を示します。1796は想定外のエラーで、次の再起動で再試行されます。1801は証明書がまだファームウェアに適用されていない状態、1808はすべて適用済みの状態です。AvailableUpdatesが0x4004で止まっているPCでは、メーカー署名付きのKEKが見つからないことを示す1803も記録されます。
更新が完了しているPCでは、このタスクが書き込みを行う必要がありません。それでも起動数分後に固まる場合は、msconfigでMicrosoft以外のサービスを止めるクリーンブートで症状が消えるか確かめ、常駐サービスやドライバーを切り分けてください。ストレージの応答停止はstornvmeイベントID 129・153・157の切り分けで確認できます。
出典:Microsoftサポート「Secure Boot DB and DBX variable update events」(2026年9月28日確認)
対処BIOS更新を先に、タスク無効化は更新が出ない機種の回避策
対処は、フリーズの原因であるファームウェア側を直すBIOS更新が第一です。メーカーが新しいBIOSを出していない機種に限って、タスクを止める回避策に進みます。
- PCメーカーまたはマザーボードメーカーのサポートページで、型番を指定して最新のBIOSを確認します。Dellなら「SupportAssist」や公式ドライバーページに、未適用の重要なBIOS更新が残っていないかを見ます。
- BitLockerでドライブを暗号化している場合は、BIOS更新の前に回復キーを控え、保護を一時停止します。回復キーの探し方はBitLocker回復キーを求められる原因と対処法で解説しています。
- BIOSを更新して再起動し、しばらく使って固まらないか確認します。タスクを止めていた場合は、ここで有効に戻します。
- 新しいBIOSが存在しない、または更新しても固まる場合に限り、管理者として開いたPowerShell(コマンドプロンプトでも可)でタスクを無効にします。
手順4のコマンドは次のとおりです。タスクスケジューラの画面で右クリックして「無効」を選んでも同じです。
schtasks /Change /TN "\Microsoft\Windows\PI\Secure-Boot-Update" /Disableあとで元に戻すときは、末尾を/Enableに変えて実行します。2014年購入のInspironでは、2019年版の未適用BIOSを入れたあとにタスクを有効へ戻しても固まらなくなったと報告されており、BIOS更新が出た段階で有効に戻す価値はあります。
- メーカー公式の最新BIOSへ更新する
- BIOSが出ない機種はタスクだけを無効にする
- BIOSが出たらタスクを有効に戻して様子を見る
- BIOSでSecure Bootそのものを無効にする
- BIOSでSecure Bootのキーを工場出荷状態に戻す
- 起動直後だけネットを切る運用を続ける
BIOSでSecure Bootを切ってもフリーズは止まりますが、MicrosoftはSecure Bootの無効化を推奨しておらず、保護が弱まると明記しています。Windows 11版のVALORANTやBattlefield 6、Call of Duty: Black Ops 7/Warzoneのように、Secure Bootが有効でないと起動できない、またはマッチに入れないゲームも増えています。タスクの無効化ならSecure Bootは有効なまま残るので、ゲームの要件は満たしたままフリーズだけを避けられます。
Secure Bootのキーを既定値に戻す操作も避けてください。Dellは、Windows Updateで新しい証明書が書き込まれたあとにキーを初期化すると、古いBIOSには新しい証明書を復元する手段がないと注意しています。
電源ボタンの長押しで何度も強制終了したPCは、フリーズを回避できたあとに管理者のPowerShellでsfc /scannowを実行し、システムファイルが壊れていないか確認してください。メールソフトなど、固まった瞬間に書き込み中だったアプリが正しく開けるかも見ておくと安心です。
出典:Dellサポート「Microsoft 2011 Secure Boot Certificates Expiration for Out of Scope Platforms for BIOS Updates」・Microsoft Q&A「Windows 10 locks up after 5 minutes after install」・Microsoftサポート「If you’re prevented from updating Secure Boot certificates」(いずれも2026年9月28日確認)
リスクタスクを止めたままでも起動はするが保護は更新されない
Microsoftは、タスクが無効または存在しない場合はSecure Bootの証明書更新を適用できず、Secure Bootの保守にはタスクを有効にしておく必要があると説明しています。止めている間は、2023年版の証明書への移行が進みません。
| 失効する証明書 | 失効日 | 役割と後継 |
|---|---|---|
| Microsoft Corporation KEK CA 2011 | 2026年6月24日 | DBとDBXの更新に署名する鍵。後継はMicrosoft Corporation KEK 2K CA 2023 |
| Microsoft UEFI CA 2011 | 2026年6月27日 | サードパーティのブートローダーやグラフィックボードのOption ROMに署名。後継はMicrosoft UEFI CA 2023とOption ROM UEFI CA 2023 |
| Microsoft Windows Production PCA 2011 | 2026年10月19日 | Windowsのブートローダーに署名。後継はWindows UEFI CA 2023 |
失効後も、2023年版の証明書を持たないPCは通常どおり起動して動作し、Windows Updateも入ります。変わるのは、ブートマネージャーの更新や失効リスト、起動段階で見つかった新しい脆弱性への対策を受け取れなくなる点です。ゲームを遊ぶだけなら、タスクを止めた当日に困ることはありません。
ただし、KEK CA 2011が失効した2026年6月24日以降、2023年版の証明書を持たないPCは新しい失効リスト(DBX)を受け取れず、10月19日のWindows Production PCA 2011失効後はブートマネージャーの更新も止まります。起動時の保護が古いまま残ることは変わりません。BIOS更新が出る見込みのない機種を今後も長く使うなら、買い替えまでのつなぎとしてタスク無効化を使う、という位置づけで考えるのが現実的です。
出典:Microsoftサポート「Windows Secure Boot certificate expiration and CA updates」(2026年9月28日確認)
Q&Aよくある質問
まとめまとめ|固まる時刻とタスクの実行時刻が重なればBIOS更新から
起動5分後や約12時間おきに固まるなら、Secure-Boot-Updateタスクの前回実行時刻とTPM-WMIのイベントを見比べるのが最短の切り分けです。重なっていれば、まずメーカーのBIOS更新を探し、出ていない機種に限ってタスクだけを止めます。Secure Bootそのものを切る方法は、ゲームの要件も外れるので選ばないでください。
起動5分後のフリーズは、Secure Boot証明書を書き換えるタスクと古いBIOSの組み合わせで起きている可能性があります。BIOS更新が根本対策で、更新が出ない機種はタスクを無効にしてSecure Bootは有効のまま使い、BIOSが出たら有効に戻してください。
あわせて読みたい