Windows 11 KB5124008は入れるべきか|9月更新で966件の脆弱性を修正、2件のゼロデイは悪用済み【2026年版】
本記事にはアフィリエイト広告(Amazon・楽天市場等)のリンクが含まれています。
9月更新で966件の脆弱性を修正、2件のゼロデイは悪用済み
Microsoftは2026年9月14日(米国時間)、KB5124008適用後に確認された複数の不具合を修正する定例外(OOB)更新プログラム「KB5129195」を公開しました。RDSの不安定化とHyper-VベースのLinux VMでのホストフォルダー共有問題(WSL・Claude Coworkが影響対象)は解決済みです。USB Audio Class 1.0のマルチチャンネルモードの問題も解決していますが、コード10表示・無音・ボリューム操作不可などの症状は引き続き調査中です。KB5129195は累積更新プログラムでWindows User-Mode Power Serviceの権限昇格脆弱性「CVE-2026-62721」への対策も含むため、Windows 11 24H2・25H2を使用している場合はKB5124008単体でなくKB5129195以降の最新更新プログラムまで適用するのがおすすめです。以下の本文は、KB5124008公開直後の2026年9月14日時点の記録として残しています。
出典:BleepingComputer「Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days」、Microsoft Security Response Center、Microsoft公式KB5124008サポートページにもとづきます(2026年9月14日確認)。
Microsoftが2026年9月8日に公開した月例セキュリティ更新「Patch Tuesday」が、過去最大級の規模になっています。BleepingComputerの集計では修正された脆弱性は966件で、7月の570件、8月の約400件を大幅に上回りました。さらにこの中には、更新プログラム公開前から実際の攻撃で悪用されていた2件のゼロデイ脆弱性も含まれています。
Windows 11 24H2・25H2ではこれらのセキュリティ修正がKB5124008として配信されていますが、適用後にはRemote Desktop Servicesが不安定になる問題やUSBオーディオ機器が無音になる問題も、Microsoft自身が正式に確認しています。「とにかくすぐ更新すれば終わり」とも言い切れない状況です。
今回のPatch Tuesdayで特に注意すべき脆弱性、KB5124008適用後に確認されている不具合、そしてゲーミングPCでは今回の更新をどう扱うべきかを、一次情報にもとづいて整理します。
目次
規模「966件修正」だが、実は媒体によって数字が違う
今回のニュースでは「966件」という数字が広く使われています。ただし、この数字が全世界共通で確定しているわけではありません。セキュリティ企業のTenableは今回を964件と集計しており、脆弱性発見組織のZero Day Initiative(ZDI)は自社ブログで「972件の新規CVEを確認した」としています。ZDI自身も「数えるのが難しい」と述べており、集計方法によって数字が変わることを認めています。
これはどこかの媒体が間違っているわけではなく、Patch Tuesday当日に公開された分だけを数えるか、月内に先行公開済みのCVEを含めるか、Chromiumなど外部プロジェクト由来のCVEを含めるかによって集計方法が変わるためです。BleepingComputerの966件は、Patch Tuesday当日にMicrosoftが公開した脆弱性の数で、9月前半にAzure・Copilot Studio・Entra IDなどで先行修正されていた204件は含んでいません。ここでも分かりやすさから966件という数字を使いますが、本当に注目すべきなのは件数そのものより、どのような脆弱性が含まれているかです。
最優先悪用済みの2件のゼロデイ脆弱性
Microsoftが特に注意を呼びかけているのがCVE-2026-81963とCVE-2026-85880です。どちらも更新プログラム公開前から実際の攻撃で悪用されていたことをMicrosoftが確認しており、CISA(米国土安全保障省サイバーセキュリティ・インフラストラクチャセキュリティ庁)も9月8日付でKnown Exploited Vulnerabilities(KEV)カタログへ追加しています。
CVE-2026-81963はWindows Update Stackの権限昇格の脆弱性です。ファイルへアクセスする前のリンク解決処理に問題があり、すでにPC内で低い権限を持つ攻撃者がこれを利用すると、SYSTEM権限まで昇格できる可能性があります。CVSS基本値は7.8で、攻撃にはローカルアクセスと低い権限が必要ですが、ユーザー操作は不要です。単体でインターネットから直接PCを乗っ取る脆弱性ではなく、別の脆弱性やマルウェアでコードを実行させたあと、この脆弱性と組み合わせてSYSTEM権限を得るような攻撃チェーンに使われる性質のものです。
CVE-2026-85880はWindows ALPC(Advanced Local Procedure Call)の脆弱性です。原因はヒープベースのバッファオーバーフローで、こちらもCVSS 7.8、低い権限を持つローカル攻撃者がSYSTEM権限まで昇格できます。ALPCはRPCやCOMなど幅広いWindowsのシステムサービスを支える基盤機構で、Microsoftが2023年4月以来ALPCの脆弱性を修正したのは今回が初めてです。2件とも「権限昇格」である点が重要で、外部からの侵入口というより、一度PC内でコードを動かすことに成功した攻撃者がより強い権限を得るために使う脆弱性と考えた方が分かりやすいでしょう。「ローカル攻撃だから自宅PCには関係ない」と切り捨てるべきではありません。
ゲーミングPCや自宅サーバーをリモート操作しているなら、Remote Desktop ServicesのCVE-2026-69525にも注目してください。ZDIによるとCVSSは9.8で、Use-After-Freeに起因するリモートコード実行脆弱性です。Microsoftは攻撃者がネットワーク内にいる必要があるとしていますが、条件を満たせば認証なし・ユーザー操作なしでコードを実行される可能性があり、ZDIはRDPを使用する環境で優先して更新すべき脆弱性として取り上げています。なお、このCVE-2026-69525というセキュリティ上の脆弱性と、後述するKB5124008適用後に発生するRDSの不具合は別の問題です。混同しないようにしてください。
注意KB5124008適用後に確認されている不具合
Windows 11 24H2・25H2では、今回のセキュリティ修正がKB5124008として配信され、適用後のビルドは25H2が26200.9445、24H2が26100.9445です。MicrosoftのWindows Release Healthには、2026年9月14日時点でKB5124008適用後に発生する複数の問題が掲載されています。「ゼロデイが悪用されているなら何も考えず更新すればいい」とは言い切れない理由がここにあります。
特にゲーミングPCとの関係が大きいのがRDPとUSBオーディオです。Microsoftは9月11日、更新適用後にRemote Desktop Servicesが不安定になる問題を正式に認めました。RDP接続が数分後に失敗する、サインインできないといった症状のほか、Windows 10やWindows Serverも影響対象です。この問題は2026年9月14日(米国時間)公開のKB5129195で解決済みです。対象OSや確認方法、修正の詳細はKB5124008後にリモートデスクトップが不安定になる不具合で詳しく解説しています。RDPをまったく利用しない一般的なゲーミングPCでは、この問題だけを理由に更新を避ける必要性は低いでしょう。
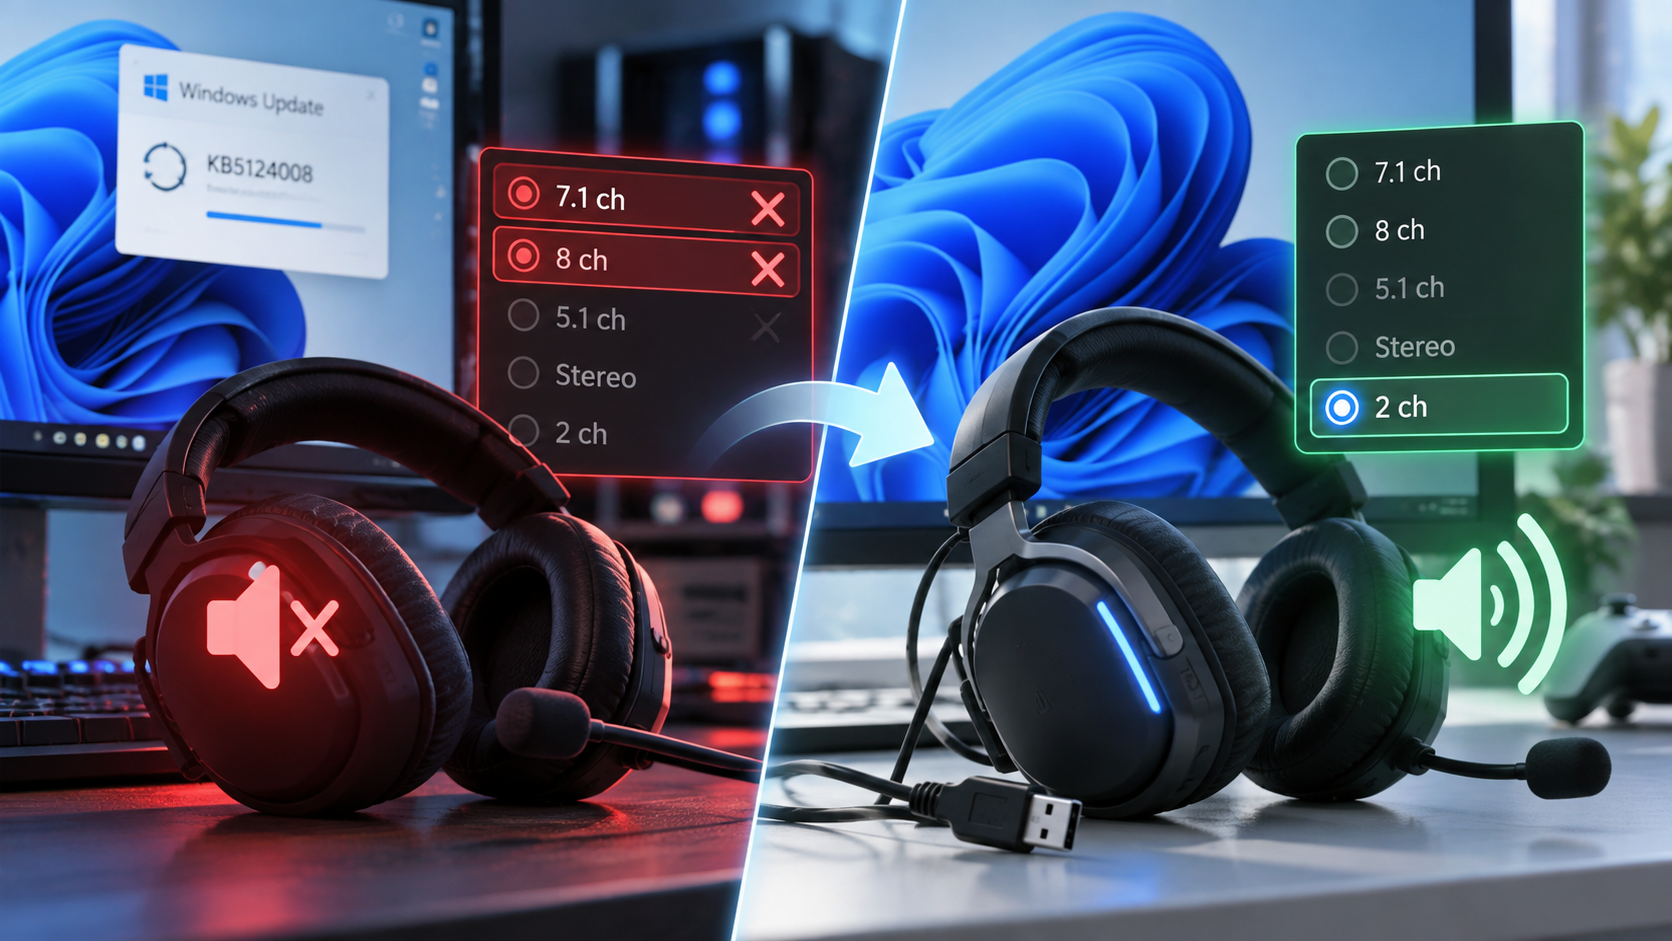
USBオーディオでは、一部のUSB Audio Class 1.0機器が起動しない、音が出なくなるといった問題が確認されています。特に、通常のステレオモードでは動作するのに7.1chや8chなどのマルチチャンネルモードへ切り替えると音が出なくなる機器がある点が特徴で、この症状はKB5129195で解決しています。一方、デバイスマネージャーのコード10表示や無音・ボリューム操作不可といった症状は、KB5129195配信後も引き続き調査中です。すべてのUSBヘッドセットやDACで発生するわけではなく、症状の詳細と現在の解決状況はWindows 11 KB5124008でUSBヘッドセットが無音にで整理しています。
ゲームだけでなく開発にもPCを使っている場合は、Hyper-V関連の問題にも注意が必要です。KB5124008適用後、HCS管理のLinux仮想マシンでPlan9を使ってWindowsホスト側のフォルダを共有すると、ゲスト側から共有フォルダが見えなくなる問題が確認されていました。Microsoftは影響を受けるアプリケーションとしてClaude CoworkとWindows Subsystem for Linux(WSL)を挙げており、この問題もKB5129195で解決済みです。グループポリシーで一時的な回避策を適用していた場合は、RDSの問題とは異なり、KB5129195をインストールする前に回避策を再度有効化してから適用する必要があるとMicrosoftは案内しています。通常のHyper-V仮想マシンでPlan9共有を利用していない場合は対象外です。Plan9の仕組みやClaude Cowork・WSLでの具体的な症状はKB5124008でWSL・Claude Coworkの共有フォルダーが見えない問題で詳しく解説しています。
KB5124008の個別サポートページでは、確認時点で「この更新プログラムに関する問題については現在のところ何も把握していません」と表示されています。ところがWindows Release Healthには、RDP・USB Audio Class 1.0・Hyper-V系Linux VMのPlan9共有というKB5124008由来の問題が明確に掲載されています。KBのサポートページだけを見て「Microsoftは不具合を認めていない」と判断するのは危険で、更新直後の不具合を調べる場合はWindows Release Healthもあわせて確認した方が最新状況を追いやすくなります。
なお、Windows 11 24H2のHomeとProは、2026年10月13日で月例セキュリティ更新を含むサポートが終了します。まだ24H2を使用しているゲーミングPCでは、今回のKB5124008だけでなく25H2への移行も考える時期に入っています。
結論それでもKB5124008は入れた方がいい
ここまで読むと、「不具合があるなら次の修正版まで待った方がいいのでは」と考えるかもしれません。しかし今回については、長期間アップデートを止め続けることはおすすめしにくい状況です。最大の理由は、CVE-2026-81963とCVE-2026-85880がすでに実環境で悪用されていることで、Microsoft自身がこの2件について早急な更新を求めています。
さらにZDIは、今回の更新には認証なし・ユーザー操作なしでリモートコード実行につながり得る脆弱性が多数含まれていると分析しており、ZDIが「wormable(自己増殖しうる)」に分類できると判断したものだけでも20件に達します。もちろん、それらすべてが一般家庭のゲーミングPCで即座に攻撃可能という意味ではありません。DHCP Server、DNS Server、Active Directory、Failover Clusterなど、企業・サーバー環境で使われるコンポーネントも多数含まれます。それでも「966件という数字が大きいから危険」ではなく、「実際に悪用中の脆弱性と、条件次第では重大なRCEが含まれているから更新優先度が高い」と考える方が適切です。
運用ゲーミングPCでは「更新するか」より「更新後に何を確認するか」
一般的なゲーミングPCで、RDP・USB Audio Class 1.0機器・特殊なHyper-V/WSL環境を使用していなければ、KB5124008は通常どおり適用してよいでしょう。今回Microsoftが確認している問題は、ゲームの平均fpsが一律に低下したり、NVIDIA・AMDのGPU性能が落ちたりするタイプのものではありません。
RDSとHyper-V/Plan9共有の問題はKB5129195で解決済みのため、KB5129195以降を適用していればRDPやWSLの動作を過度に心配する必要はありません。一方、USB DACやUSBヘッドセットを使用しているPCでは、コード10表示や無音といった症状がKB5129195配信後も継続して報告されているため、更新後にサウンド設定とデバイスマネージャーを一度確認しておく価値があります。つまり今回の更新は、「危ないから入れない」のではなく、「セキュリティ上は入れる価値が高いので、USBオーディオなど残っている影響だけ更新後に確認する」という運用が現実的です。
背景約1000件まで増えた背景にはAIによる脆弱性発見もある
2026年になってMicrosoftのPatch Tuesdayで修正される脆弱性が急増している背景として、AIを利用した脆弱性発見技術も注目されています。Microsoftは2026年5月、複数のAIモデルと100を超える専門エージェントを組み合わせた脆弱性発見システム「MDASH(Multi-Model Agentic Scanning Harness)」を発表しました。Microsoftによると、MDASHを利用した調査ではWindowsのネットワーク・認証スタックから16件の新たな脆弱性を発見しており、非公開のテスト用ドライバー「StorageDrive」では意図的に仕込んだ21件すべての脆弱性を検出したとしています。その後もMicrosoftはMDASHを実際のセキュリティエンジニアリングへ組み込み、Windows・Hyper-V・Azureなどのコード調査にAIを利用しています。
ただし、「9月に966件まで増えたのはすべてAIのおかげ」と断定するのは早計です。Microsoft製品の数や集計対象、既存のセキュリティ研究者による報告なども影響します。言えるのは、AIによって人間だけでは時間がかかっていたコードを大量にスキャンできるようになり、脆弱性を発見する速度が上がりつつあるということです。攻撃者側も同じ技術を利用できる以上、脆弱性が見つかってから攻撃に使われるまでの時間と、メーカーが発見して修正するまでの時間の双方が短くなっていく可能性があります。
今回966件もの脆弱性が修正されたからといって、「突然Windowsの安全性が大幅に悪化した」という意味でもありません。脆弱性の件数は、存在する問題の数だけでなく、それをどれだけ積極的に探しているかによっても増減します。むしろ重要なのは、発見された脆弱性が修正され、ユーザーへ更新プログラムとして配信されていることです。「約1000件」という数字だけを見てWindows Updateを怖がるより、悪用状況と自分の環境への影響を分けて考えた方がよいでしょう。
FAQよくある質問
まとめKB5124008は不具合を把握したうえで更新するのが現実的
Microsoftの2026年9月Patch Tuesdayは、BleepingComputerの集計で966件という過去最大級の脆弱性修正になりました。中でも重要なのが、Windows Update StackのCVE-2026-81963とWindows ALPCのCVE-2026-85880です。どちらもすでに実際の攻撃で悪用されており、Microsoft自身が早急な更新を求めています。さらにRemote Desktop ServicesにはCVSS 9.8のCVE-2026-69525もあり、RDPを利用する環境ではセキュリティ面から更新する意味は小さくありません。
Windows 11 24H2・25H2向けKB5124008では、適用後にRDSが不安定になる問題、USBオーディオ機器から音が出なくなる問題、Hyper-V系Linux環境でPlan9共有が利用できなくなる問題も確認されていました。このうちRDSとHyper-V/Plan9共有の問題は、2026年9月14日(米国時間)公開のKB5129195で解決済みです。USBオーディオはマルチチャンネルモードの症状のみ解決し、コード10表示や無音などは引き続き調査中です。Windows 11 24H2・25H2を使用している場合、現在はKB5124008単体でなくKB5129195以降の最新累積更新プログラムまで適用するのがおすすめです。
あわせて読みたい